
Tabla de Contenidos
Después de implementar Sistemas de Gestión de Seguridad de la Información (SGSI) en distintos sectores en la región, antes y después de la pandemia, he podido confirmar un error típico al hablar de seguridad de la información y ciberseguridad. Este error es pensar que todo se resuelve con más hardware o con más software, buscar el último appliance que elimine todos los riesgos.
Seguridad de la Información = ¿Más controles?
La Alta Dirección termina delegando el proyecto al área de Tecnologías de la Información (TI) cuando en realidad debe ser un proyecto transversal para toda la organización. La selección de los controles es un paso, es solamente una cláusula de la norma ISO/IEC 27001:2022 recientemente publicada en octubre del 2022.
Me han preguntado en varias ocasiones si es posible aplicar la norma solo en el área de Tecnologías de la Información y la respuesta es que la norma no se escribió pensando solo en el área de TI. La norma existe para enseñarnos a implementar un Sistema de Gestión que incorporará los mecanismos necesarios para mitigar los riesgos asociados a la confidencialidad, integridad y disponibilidad de la información de la organización. Información que fluye dentro de los procesos propios de la organización, entre ellos los procesos de valor que son los que interactúan con los clientes y algunas partes interesadas, y los procesos de apoyo que por su naturaleza permiten a los de valor cumplir su propósito dentro de la organización.
Podemos blindar el área de TI, pero descuidamos los procesos que realmente interactúan con el cliente, que es donde realmente se captura la información.
¿Por dónde debo arrancar? ¿Qué orden sigo?
No olvidemos que, la información puede ser representada en distintos medios, uno de ellos es el medio electrónico. La información puede estar en medios escritos, puede estar en videos corporativos dentro de la intranet, en papel, en la mente de los colaboradores, etc.
A un nivel muy macro, para implementar un Sistema de Gestión de Seguridad de la Información sugiero tener claros los siguientes pasos generales:
Establecer el Sistema de Gestión de Seguridad de la Información
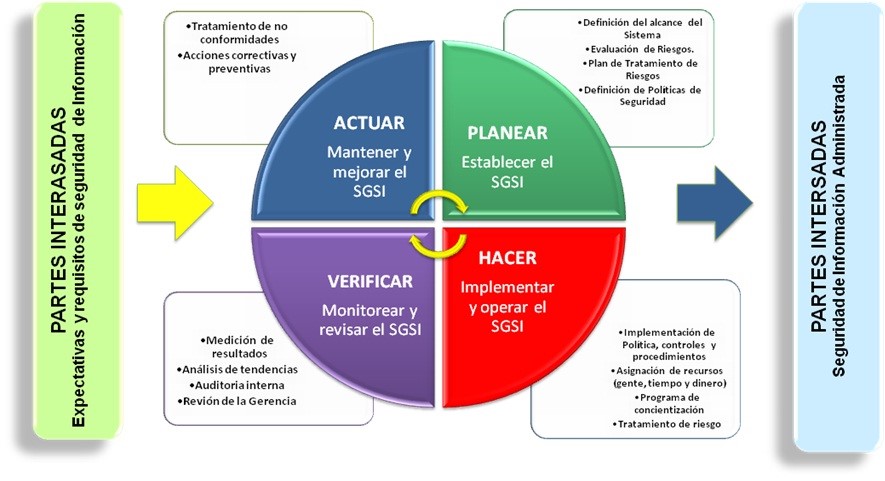
Aunque al final se terminan implementando varios controles de seguridad de la información y ciberseguridad, no sirve de nada solamente implementarlos si no tenemos en cuenta que lo que busca la norma ISO/IEC 27001:2022 es crear un Sistema de Gestión de Seguridad de la Información enfocado a los procesos de la organización. La nueva norma cuenta con un Anexo en el cual encontramos 93 controles que pueden ser seleccionados al momento de mitigar los riesgos identificados, los controles están agrupados en 4 dominios los cuales son Organizacionales, Personas, Físicos, Técnicos.
Un SGSI debe ser planeado, implementado, medido/verificado y ser constantemente mejorado. Para ello se debe contar con estructura para implementarlo, se debe contar con políticas que son desplegadas en la organización por medio de procedimientos y sus respectivos registros en las distintas etapas.
Como se puede observar en la fase Planear, la evaluación de riesgos es un paso y la selección de los controles para crear el plan de tratamiento para los riesgos es otro paso. No podemos seleccionar controles si no hemos hecho primero la evaluación de riesgos.
Gestionar los Riesgos de Seguridad de la Información (Identificación, valoración, tratamiento)
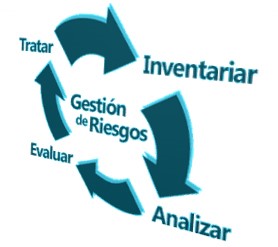
Un paso de suma importancia al implementar un SGSI es el análisis de riesgos de seguridad de la información y es una buena práctica dejar un procedimiento documentado donde se indique claramente como se hace. Para que dicho procedimiento pueda ser reutilizado las veces que sea necesario.
En una manera muy simple de explicar con el fin de que se entienda, a nivel macro y sin entrar en tecnicismos ni detalles, los pasos son los siguientes: (para referencia detallada favor leer la norma ISO/IEC 27001:2022 y la ISO/IEC 27005:2022)
[Inicio]
[1]
Como parte del proceso, primero se deben establecer y mantener criterios de riesgo de seguridad de la información que incluya los criterios de aceptación y no aceptación para la organización. (ISO/IEC 27001:2022 6.1.2)
[2]
Luego se deben identificar los riesgos de seguridad de la información:
- Evaluar las consecuencias potenciales que resultarían si los riesgos se materializaran.
- Evaluar la probabilidad realista de ocurrencia y con ello determinar el nivel de riesgo, el cual será comparado con los criterios de riesgo establecidos en [1] y con base a ello se priorizarán los riesgos que necesitarán tratamiento. (ISO/IEC 27001:2022 6.1.2)
[3]
Para disminuir el nivel actual de riesgo se deben seleccionar opciones para el tratamiento del riesgo apropiadas, así como determinar los controles necesarios para implementarlas (aquí se lleva a cabo la selección de los controles del Anexo A y controles adicionales de otras fuentes que la organización considere conveniente) (ISO/IEC 27001:2022 6.1.3)
[4]
Luego de seleccionar los controles debemos recalcular el nivel de riesgo y comparar contra los parámetros definidos en [1], si el nivel de riesgo sigue estando arriba de los parámetros aceptables, se pueden seleccionar/crear más controles regresando a [3] y el proceso se repite hasta llegar a los niveles de riesgo aceptado por la organización. Normalmente, no se llega a riesgo 0, siempre quedará cierto nivel de riesgo expuesto al cual se denomina riesgo residual.
[5]
En función del Anexo A, con todos los controles seleccionados en [3], los excluidos y los nuevos si hubiere, se debe crear un reporte denominado Declaración de Aplicabilidad (SOA por sus Siglas en Inglés) donde por cada control se deja justificado el motivo ya sea que se implemente o no. (ISO/IEC 27001:2022 6.1.3.d)
[6]
Se debe generar un plan para implementar los controles indicados en el SOA al cual denominaremos Plan de Tratamiento del Riesgo de Seguridad de la Información, dicho plan incluirá el presupuesto necesario para la implementación, debe monitorearse la ejecución de dicho plan. (ISO/IEC 27001:2013 6.1.3.e)
[7]
Se debe obtener por parte de los dueños de los riesgos, la aprobación para la Implementación del Plan de Tratamiento de Riesgos y la aceptación de los riesgos residuales relacionados con Seguridad de la Información. (ISO/IEC 27001:2013 6.1.3.f)
[fin]
Selección de controles de Seguridad de la Información
Si usted empieza por aquí, estará cometiendo el error típico que he visto en muchas ocasiones, donde empiezan por los controles.
La selección de los controles es solamente un paso que es parte de la Gestión de Riesgos de Seguridad de la Información, le sugiero iniciar por [1. Establecer el Sistema de Gestión de Seguridad de la Información].